Gestione impresa

Privacy policy e cookie policy per sito web: modello GDPR e Linee guida cookie

Informativa privacy e cookie policy per il sito di imprese, professionisti e associazioni in Italia: trattamenti per funzione, basi giuridiche, trasferimenti, conservazione, diritti, banner ed elenco dei cookie secondo il GDPR e il Garante.
4.8/5— 19 recensioni50 000+ downloadDownload immediato
Condividi

Ogni sito che raccoglie un indirizzo e-mail, misura le visite o installa un cookie di terzi deve spiegare ai visitatori che cosa fa dei loro dati. Questo modello di privacy policy e cookie policy è pensato per società, imprese individuali, liberi professionisti e associazioni con sede in Italia: produce l'informativa prevista dagli artt. 13 e 14 del Regolamento (UE) 2016/679 e la cookie policy richiesta dall'art. 122 del Codice privacy, calibrate sulle funzioni reali del sito. Modulo di contatto, e-commerce, newsletter, candidature, recensioni, statistiche e pixel pubblicitari vengono descritti solo se li usa davvero, con finalità, base giuridica e tempi di conservazione. Il testo segue le Linee guida del Garante sui cookie, si compila in pochi minuti e si scarica in Word e in PDF.

Conforme

Legge 2026

50.000+ clienti

si fidano di noi

Conveniente

Da 4,90 € / documento

Pagamento sicuro

Download immediato

Privacy policy e cookie policy per sito web: modello GDPR e Linee guida cookie

Pagamento sicuro

Compila il modello

Quadro normativo

La base è il Regolamento (UE) 2016/679 (GDPR). L'art. 13 elenca le informazioni da fornire quando i dati sono raccolti presso l'interessato: identità e contatti del titolare, finalità e base giuridica, destinatari, trasferimenti verso Paesi terzi, periodo di conservazione, diritti, reclamo e, se esistono, decisioni automatizzate con la relativa logica. L'art. 14 aggiunge la fonte dei dati raccolti presso terzi. L'art. 21, par. 4, impone di presentare il diritto di opposizione in modo chiaro e separato dalle altre informazioni, e il modello lo isola in un paragrafo dedicato.

Sul piano nazionale si applica il D.Lgs. 30 giugno 2003, n. 196 (Codice privacy). L'art. 122 consente di archiviare informazioni sul dispositivo dell'utente solo con il suo consenso, salvo i cookie strettamente necessari. L'art. 130 richiede il consenso per le comunicazioni promozionali via e-mail; il comma 4 fa eccezione per l'indirizzo fornito dal cliente nel contesto di una vendita, usato per promuovere prodotti o servizi analoghi. L'art. 2-quinquies fissa a quattordici anni l'età del consenso ai servizi della società dell'informazione, mentre l'art. 111-bis esonera dal consenso il trattamento dei curriculum inviati spontaneamente.

Per i cookie il riferimento operativo sono le Linee guida del Garante sui cookie e sugli altri strumenti di tracciamento del 10 giugno 2021: banner con il comando «X» che chiude senza prestare il consenso, nessuna nuova richiesta prima di sei mesi salvo cambiamenti rilevanti o impossibilità di sapere se la scelta è stata registrata, scrolling che non vale come consenso, cookie analitici assimilati ai tecnici solo a condizioni precise (IP mascherato, statistiche aggregate, nessun uso proprio da parte del fornitore). I trasferimenti verso gli Stati Uniti si appoggiano alla decisione di esecuzione (UE) 2023/1795 per i destinatari certificati nel Data Privacy Framework e, negli altri casi, alle clausole contrattuali tipo della decisione di esecuzione (UE) 2021/914.

Quando serve questo documento

Il caso più frequente è il sito vetrina di una piccola impresa o di uno studio professionale con modulo di contatto e Google Analytics. Molti titolari pensano che un sito senza vendite online non tratti dati, ma tratta almeno gli indirizzi IP, i messaggi del modulo e le statistiche di visita. Il secondo scenario è l'e-commerce, dove si aggiungono ordini, pagamenti, spedizioni, account cliente, recensioni e spesso un pixel di remarketing: qui l'informativa deve separare i dati del contratto da quelli del marketing.

Le associazioni sono un caso a parte, spesso trascurato. Un'APS o un'ASD che raccoglie iscrizioni o donazioni online tratta codici fiscali e dati dei versamenti, e deve dirlo con la stessa precisione di un'impresa; chi sta ancora definendo l'ente può partire dal modello di statuto APS conforme al RUNTS e pubblicare l'informativa appena il sito va online. Un caso limite da segnalare: il modello non copre i siti rivolti ai minori di quattordici anni né i dati sanitari dei pazienti di un medico o di uno psicologo, che richiedono un'informativa specifica.

Cosa contiene il nostro modello

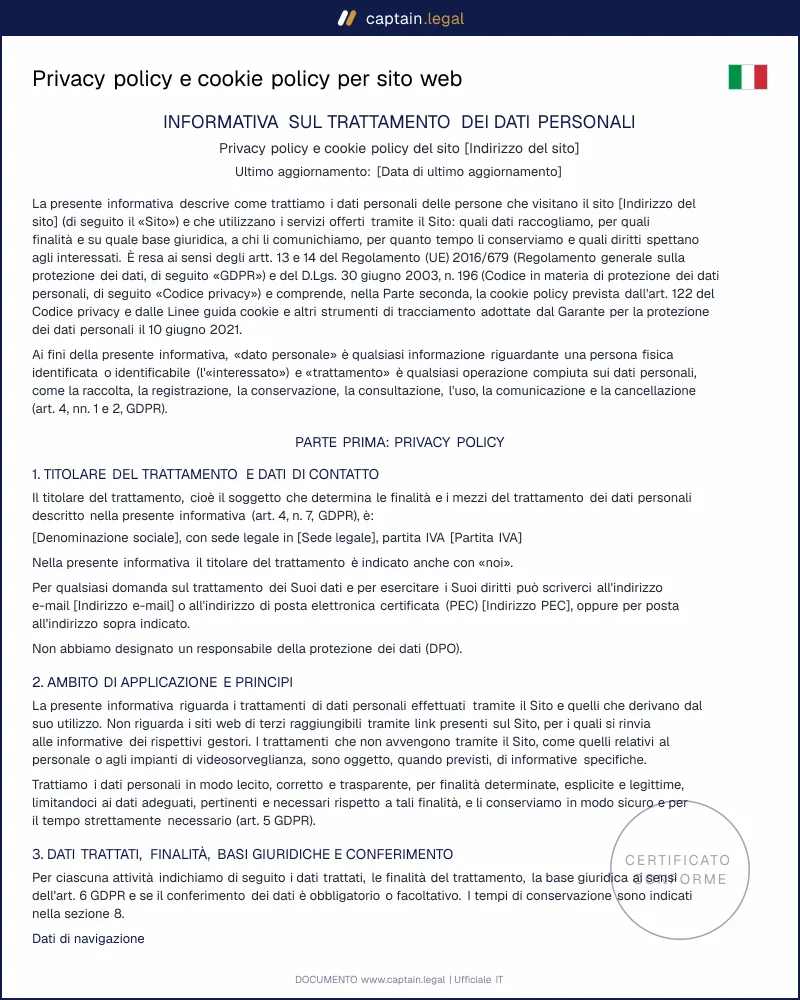
La prima parte identifica il titolare in base alla sua forma (società, impresa individuale o professionista, associazione), riporta l'e-mail e, se c'è, la PEC per le richieste e, se nominato, il responsabile della protezione dei dati con i suoi recapiti, come vuole l'art. 37, par. 7, GDPR. Segue una scheda per ogni trattamento attivato, dai dati di navigazione al modulo di contatto, dagli ordini alla newsletter, fino a candidature, recensioni e chat. Ogni scheda indica dati raccolti, finalità, base giuridica dell'art. 6 e conseguenze del mancato conferimento; per la newsletter il modello distingue il consenso dal soft spam dell'art. 130, comma 4, e dichiara se le e-mail misurano aperture e clic.

Dopo le schede vengono le categorie di destinatari, con i responsabili del trattamento indicati per tipologia, i trasferimenti fuori dallo Spazio economico europeo con i Paesi e i fornitori indicati da Lei, i tempi di conservazione (con il richiamo all'art. 2220 c.c. per le scritture delle imprese), la profilazione e le eventuali decisioni automatizzate, con logica, base giuridica e diritto all'intervento umano. Chiudono questa parte la sezione sui minori, i diritti degli artt. 15-22 GDPR e il reclamo al Garante, presentato come alternativa al ricorso al giudice secondo l'art. 140-bis del Codice privacy.

Nella seconda parte, la cookie policy spiega le categorie, descrive i cookie tecnici, analitici, di marketing e i contenuti di terzi effettivamente presenti, il funzionamento del banner e la gestione delle preferenze, e riporta l'elenco dei cookie compilato da Lei. Ogni funzione del sito corrisponde a una risposta del questionario: quelle che il sito non offre non compaiono nel testo. Lo stesso approccio, con clausole calibrate sul caso concreto, è quello degli altri modelli per la gestione d'impresa.

Errori frequenti da evitare

L'errore che vediamo più spesso è l'informativa copiata da un altro sito. Cita strumenti che il sito non usa e indica il consenso come base giuridica di tutto, anche dei trattamenti necessari al contratto. Il secondo errore è presentare Google Analytics come cookie tecnico: l'esonero dal consenso vale solo se lo strumento rispetta tutte le condizioni delle Linee guida (IP mascherato, statistiche aggregate sul solo sito, nessun uso dei dati da parte del fornitore), e Google Analytics 4 nella configurazione standard non le soddisfa. Negli altri casi serve il consenso preventivo, e il banner deve bloccare lo strumento fino alla scelta dell'utente. Il terzo riguarda il banner: il solo «Accetta», senza comando «X» né scelta per categorie, contraddice le Linee guida.

Altri problemi nascono dalla dimenticanza: si aggiunge un pixel pubblicitario o si passa a una newsletter con server negli Stati Uniti, e l'informativa resta quella vecchia. Poi c'è la newsletter inviata a chi ha solo chiesto un preventivo, scambiando il soft spam per una regola generale: l'eccezione dell'art. 130, comma 4, vale solo per chi ha acquistato. Infine, la casella e-mail per le richieste privacy che nessuno controlla: il termine di risposta di un mese decorre comunque, anche se il messaggio resta non letto. Se condivide informazioni riservate con fornitori e consulenti, un accordo di riservatezza tra imprese fissa gli obblighi di ciascuno, ma non sostituisce l'accordo dell'art. 28 GDPR con chi tratta dati per Suo conto.

Punti chiave da ricordare

ART. 13 GDPR

Un'informativa per ogni trattamento reale

L'informativa deve indicare, per ciascun trattamento svolto tramite il sito, il titolare, le finalità, la base giuridica, i destinatari, i trasferimenti fuori dal SEE, i tempi di conservazione e i diritti degli interessati. Un testo copiato da un altro sito descrive strumenti diversi e diventa inesatto. Il modello attiva solo i paragrafi delle funzioni selezionate, dal modulo di contatto all'e-commerce, dalla newsletter alle candidature.

COOKIE

Banner con la X e consenso prima del tracciamento

Secondo l'art. 122 del Codice privacy e le Linee guida del Garante del 10 giugno 2021, cookie di marketing, statistiche non minimizzate e contenuti di terzi si attivano solo dopo il consenso. Il banner deve offrire il comando X che chiude senza consenso e una scelta per categorie, e non va riproposto prima di sei mesi salvo cambiamenti rilevanti. Con i soli cookie tecnici il banner non serve: basta la cookie policy.

SOFT SPAM

Newsletter ai clienti: quando il consenso non serve

Le e-mail promozionali richiedono di regola il consenso preventivo. L'art. 130, comma 4, del Codice privacy consente però di usare senza consenso l'e-mail fornita dal cliente nel contesto di una vendita, per promuovere prodotti o servizi analoghi, se il cliente è informato della possibilità di opporsi al momento della raccolta e in ogni messaggio. Chi ha solo chiesto un preventivo non rientra nell'eccezione. Il modello distingue le due ipotesi.

Domande frequenti

Sì, a condizione che descriva i trattamenti reali del Suo sito. L'informativa non ha bisogno di firme, timbri o registrazioni: il GDPR chiede che sia completa, chiara e facilmente accessibile, e il modello prevede una voce per ciascuna informazione richiesta dagli artt. 13 e 14. Il valore legale dipende quindi dalla correttezza delle risposte, che il modello non può verificare. Se dichiara di non usare cookie di marketing e poi installa il Meta Pixel, il documento diventa inesatto e Lei resta responsabile come titolare. Per questo conviene ricontrollare il questionario a ogni modifica del sito e aggiornarne la data.

Riceve l'informativa in Word e in PDF appena conclude il questionario. Il file Word serve per gli adattamenti, ad esempio per allungare l'elenco dei cookie, il PDF come copia di archivio datata. Sul sito, però, conviene pubblicarla come pagina HTML e non solo come allegato da scaricare: deve essere facilmente accessibile (art. 12 GDPR), raggiungibile con un clic dal footer di ogni pagina e leggibile anche da chi usa tecnologie assistive. Quasi tutti i CMS accettano il testo incollato dal file Word.

Il termine è di un mese dal ricevimento della richiesta, secondo l'art. 12, par. 3, GDPR. Può essere prorogato di altri due mesi se la richiesta è complessa o se ne arrivano molte, ma la proroga va comunicata all'interessato entro il primo mese, spiegandone i motivi. La risposta è gratuita, salvo richieste manifestamente infondate o eccessive. In caso di dubbi ragionevoli sull'identità di chi scrive può chiedere informazioni aggiuntive per confermarla, senza pretendere documenti sproporzionati. Il modello riporta questi termini nella sezione sui diritti.

No. Con i soli cookie tecnici, e con statistiche configurate in forma minimizzata, il consenso non è richiesto e basta l'informativa raggiungibile da ogni pagina. Il banner diventa obbligatorio appena compare uno strumento che richiede il consenso: Google Analytics nella configurazione standard, un pixel pubblicitario, un video YouTube incorporato e, di regola, Google Maps o reCAPTCHA. In quel caso il banner deve consentire di accettare, di scegliere per categorie e di chiudere con la «X» senza consenso. Il modello sceglie la variante corretta in base alle Sue risposte.

Solo ai clienti che hanno acquistato un prodotto o un servizio e solo per promuovere prodotti o servizi analoghi, come prevede l'art. 130, comma 4, del Codice privacy. Il cliente deve essere informato al momento della raccolta dell'indirizzo e in ogni messaggio della possibilità di opporsi gratuitamente, con un link di disiscrizione funzionante. Chi ha soltanto chiesto un preventivo, scaricato una guida o creato un account senza acquistare non rientra nell'eccezione e deve prestare il consenso. Nel questionario la scelta del soft spam aggiunge il paragrafo dedicato; il diritto di opporsi al marketing diretto compare già nella sezione sui diritti.

Sì, l'informativa deve essere online dal lancio, perché il sito raccoglie dati dalla prima visita. Una nuova S.r.l. iscritta nel Registro delle imprese ha già sede, partita IVA e PEC, obbligatoria per le società: sono i dati che il questionario chiede per identificare il titolare. Se la società è ancora in fase di costituzione, conviene completare prima i documenti societari, ad esempio con il modello di statuto di S.r.l., e indicare nell'informativa la denominazione definitiva.

Non esiste una scadenza fissa: va aggiornata ogni volta che cambiano i trattamenti. Un nuovo strumento di statistica, un pixel pubblicitario, un fornitore fuori dal SEE, una nuova funzione come la chat o le recensioni richiedono una revisione e una nuova data di aggiornamento. Se il cambiamento riguarda i cookie soggetti a consenso, le Linee guida del Garante consentono di riproporre il banner anche prima dei sei mesi. Gli altri modelli utili alla gestione del sito e dell'impresa sono nel catalogo dei documenti legali.

4.8/5

19 recensioni verificate · 50 000+ download

Privacy policy e cookie policy per sito web: modello GDPR e Linee guida cookie
  • Accesso immediato al documento
  • Download in PDF e Word
  • Conforme alla legge 2026
  • Verificato da giuristi
Compila il modello
Pagamento sicuro
Aggiornato il 11 novembre 2026

Potrebbero interessarti

Modello di condizioni di vendita
Lettera di licenziamento per giustificato motivo oggettivo