Unternehmensführung

AVV fehlt? Bußgeld vermeiden mit rechtssicherem Muster

Vertrag zur Auftragsverarbeitung nach Art. 28 Abs. 3 DSGVO, ausgerichtet an DSK-Kurzpapier Nr. 13 und EDSA-Leitlinien 07/2020. Mit TOM-Anlage, Word & PDF.
4.7/5— 19 Bewertungen50 000+ DownloadsSofortiger Download
Teilen

Ein Auftragsverarbeitungsvertrag (AVV), in der Praxis auch AV-Vertrag oder Vertrag zur Auftragsverarbeitung genannt, legt fest, unter welchen Bedingungen ein externer Dienstleister personenbezogene Daten im Auftrag Ihres Unternehmens verarbeiten darf. Typische Fälle sind Hosting, Cloud-Software, CRM-Systeme, ausgelagerte Lohnabrechnung über ein Rechenzentrum und IT-Support mit Fernzugriff. Nach Art. 28 Abs. 3 DSGVO muss der Vertrag stehen, bevor der Dienstleister die ersten Kunden-, Beschäftigten- oder Mitgliederdaten erhält. Unser AVV-Muster richtet sich an Geschäftsführer, Datenschutzbeauftragte und Inhaber mittelständischer Betriebe, die einen Vertrag auf dem Niveau einer spezialisierten Datenschutzkanzlei brauchen: mit Anlage zu den technischen und organisatorischen Maßnahmen (TOM), einer gepflegten Liste der Unterauftragsverarbeiter und durchsetzbaren Kontrollrechten.

Konform

Gesetzgebung 2026

50.000+ Kunden

vertrauen uns

Erschwinglich

Ab 4,90 € / Dokument

Sichere Zahlung

Sofortiger Download

AVV fehlt? Bußgeld vermeiden mit rechtssicherem Muster

Sichere Zahlung

Vorlage ausfüllen

Was ist ein Auftragsverarbeitungsvertrag (AVV)?

Der Auftragsverarbeitungsvertrag ist die rechtliche Klammer jeder Auftragsverarbeitung im Sinne von Art. 4 Nr. 8 DSGVO. Auftragsverarbeiter ist, wer personenbezogene Daten im Auftrag eines Verantwortlichen verarbeitet und dabei an dessen Weisungen gebunden bleibt. Nach herrschender Auffassung, die auch die Datenschutzkonferenz teilt, braucht die Weitergabe an einen solchen Dienstleister deshalb keine gesonderte Rechtsgrundlage nach Art. 6 DSGVO, weil er datenschutzrechtlich dem Lager des Auftraggebers zugerechnet wird. Fehlt der Vertrag, fällt diese Privilegierung weg. Viele Unternehmen sprechen noch von Auftragsdatenverarbeitung (ADV), einem Begriff aus § 11 BDSG a. F., der seit Geltung der DSGVO im Mai 2018 nur noch historisch ist.

Wichtiger als die Terminologie ist die Abgrenzung, für die der Europäische Datenschutzausschuss in seinen Leitlinien 07/2020 den Maßstab gesetzt hat. Entscheiden zwei Unternehmen gemeinsam über die Zwecke, liegt gemeinsame Verantwortlichkeit nach Art. 26 DSGVO vor, die eine andere Vereinbarung verlangt. Auch ist nicht jeder externe Partner Auftragsverarbeiter: Wer eine eigenständige Fachleistung erbringt, etwa Rechtsanwalt, Wirtschaftsprüfer, Betriebsarzt oder Inkassobüro mit Forderungsabtretung, verarbeitet als eigener Verantwortlicher. Für Steuerberater stellt § 11 Abs. 2 StBerG das seit Ende 2019 ausdrücklich klar, und zwar auch für die laufende Lohnbuchhaltung. Ein Rechenzentrum, das Abrechnungen ohne eigene fachliche Würdigung technisch abwickelt, bleibt dagegen Auftragsverarbeiter. Der Vertrag gehört damit in jede Sammlung rechtssicherer Vorlagen zur Unternehmensführung.

Rechtlicher Rahmen

Maßgeblich ist Art. 28 DSGVO, der als EU-Verordnung unmittelbar gilt und im Bundesdatenschutzgesetz kaum ergänzt wird. Absatz 1 verpflichtet den Verantwortlichen, nur mit Dienstleistern zu arbeiten, die hinreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten. Absatz 3 schreibt den Mindestinhalt vor: Gegenstand und Dauer, Art und Zweck der Verarbeitung, Datenarten, Kategorien betroffener Personen sowie die acht Pflichten der Buchstaben a bis h, von der Weisungsbindung über die Sicherheit nach Art. 32 DSGVO bis zur Löschung oder Rückgabe nach Vertragsende. Nach Art. 28 Abs. 9 DSGVO ist der Vertrag schriftlich abzufassen, wobei ein elektronisches Format genügt; die strenge Schriftform des § 126 BGB ist nicht erforderlich. Wer als Dienstleister eigenmächtig über Zwecke und Mittel entscheidet, gilt nach Art. 28 Abs. 10 DSGVO selbst als Verantwortlicher. Mit dem Durchführungsbeschluss (EU) 2021/915 hat die Kommission zudem Standardvertragsklauseln nach Art. 28 Abs. 7 DSGVO veröffentlicht.

Fehlt ein wirksamer AVV, verstoßen beide Parteien gegen Art. 28 DSGVO, und die Datenweitergabe verliert ihre Privilegierung. Solche Verstöße fallen unter Art. 83 Abs. 4 lit. a DSGVO, dessen Bußgeldrahmen sich nach einem festen Höchstbetrag oder 2 Prozent des weltweiten Jahresumsatzes richtet, je nachdem, welcher Wert höher ist. Der Auftragsverarbeiter haftet nach Art. 82 Abs. 2 Satz 2 DSGVO selbst auf Schadensersatz, wenn er seine spezifischen Pflichten verletzt oder rechtmäßige Weisungen missachtet; gegenüber der betroffenen Person haften beide Parteien nach Art. 82 Abs. 4 DSGVO gesamtschuldnerisch. Im Urteil C-683/21 vom 5. Dezember 2023 hat der EuGH klargestellt, dass auch der Verantwortliche für Verarbeitungen seines Auftragsverarbeiters sanktioniert werden kann, solange dieser im Rahmen des Auftrags handelt. Der Europäische Datenschutzausschuss verlangt in seiner Stellungnahme 22/2024 außerdem, dass Verantwortliche die gesamte Kette der Unterauftragsverarbeiter jederzeit benennen können. Die deutsche Verwaltungspraxis fasst das Kurzpapier Nr. 13 der Datenschutzkonferenz zur Auftragsverarbeitung nach Art. 28 DS-GVO zusammen.

Wann brauchen Sie einen AVV?

Der häufigste Anlass ist das Hosting. Wer eine Website mit Kontaktformular, einen Onlineshop oder ein Kundenportal betreibt, lässt Daten auf fremden Servern speichern, und der Hoster wird zum Auftragsverarbeiter. Gleiches gilt für Cloud-Office-Pakete, CRM-Systeme, Newsletter-Dienste und Ticketsysteme, also überall dort, wo ein Anbieter Kundendaten nach Ihren Vorgaben speichert oder auswertet. Im Personalbereich betrifft es die ausgelagerte Lohn- und Gehaltsabrechnung durch Rechenzentren, Bewerbermanagement-Software und digitale Zeiterfassung. Auch der IT-Dienstleister, der Ihre Rechner per Fernwartung betreut, braucht einen AVV, sobald ein Zugriff auf personenbezogene Daten nicht ausgeschlossen werden kann. Maßgeblich ist dabei die tatsächliche Zugriffsmöglichkeit, nicht die Formulierung im Supportvertrag. Hinzu kommen Datenträgerentsorgung, Scan-Dienstleister, externe Backups und Callcenter ohne eigenen Entscheidungsspielraum. Reine Transportleistungen wie Briefpost oder Telekommunikation fallen dagegen nicht darunter.

Zwei Konstellationen werden regelmäßig übersehen. Eingetragene Vereine, die ihre Mitgliederverwaltung über eine Cloud-Software führen, sind ebenso Verantwortliche wie jedes Unternehmen; neben den Vorlagen für die Vereinsverwaltung gehört deshalb ein AVV in die Unterlagen des Vorstands. Konzerninterne Shared Services, etwa eine zentrale Reisekostenabrechnung der Muttergesellschaft, lösen innerhalb der Gruppe dieselbe Pflicht aus, weil das Datenschutzrecht kein Konzernprivileg kennt. Umgekehrt gilt: Arbeiten Sie selbst als Agentur oder Softwareanbieter für Kunden, müssen Sie Ihren Kunden den Vertrag aktiv anbieten.

Wichtige Klauseln unserer Vorlage

Der erste Block beschreibt die Verarbeitung so genau, dass ein Prüfer der Aufsichtsbehörde sie ohne Rückfrage nachvollziehen kann. Gegenstand und Dauer werden an die zugrunde liegende Leistungsvereinbarung gekoppelt, Datenarten und Kategorien betroffener Personen konkret benannt. Verarbeitet der Dienstleister Gesundheitsdaten oder andere besondere Kategorien nach Art. 9 DSGVO, markiert die Vorlage das ausdrücklich, weil daraus höhere Anforderungen an die Sicherheit folgen.

Im Kern regelt der Vertrag die Weisungsbindung: wer auf Seiten des Auftraggebers Weisungen erteilen darf, wie sie dokumentiert werden und dass der Auftragsverarbeiter nach Art. 28 Abs. 3 UAbs. 2 DSGVO auf rechtswidrige Weisungen hinweisen muss. Die TOM-Anlage übersetzt Art. 32 DSGVO in überprüfbare Maßnahmen, von Verschlüsselung und Rollenkonzept bis zu Wiederherstellungstests, einschließlich der Regeln für Beschäftigte des Dienstleisters, die mobil arbeiten. Für Ihr eigenes Team schließt eine Homeoffice-Vereinbarung mit Datenschutzregelungen diese Lücke auf der anderen Seite. Unterauftragsverarbeiter stehen in einer eigenen Anlage; neue kündigt der Dienstleister vorab an, und Sie erhalten ein befristetes Widerspruchsrecht. Jeder Unterauftragsverarbeiter muss nach Art. 28 Abs. 4 DSGVO dieselben Datenschutzpflichten übernehmen, und der Auftragsverarbeiter haftet Ihnen für dessen Versäumnisse.

Der dritte Block betrifft Kontrolle und Ausstieg. Die Vorlage sieht Inspektionen vor Ort nach angemessener Vorankündigung vor, lässt aber aktuelle Zertifikate oder Prüfberichte als Nachweis zu. Datenpannen meldet der Auftragsverarbeiter unverzüglich und innerhalb einer fest vereinbarten Stundenfrist, damit Sie die 72 Stunden des Art. 33 Abs. 1 DSGVO einhalten können. Nach Vertragsende werden die Daten nach Ihrer Wahl gelöscht oder zurückgegeben, belegt durch ein Löschprotokoll.

Besonderheiten nach Bundesland und Branche

Wer in Deutschland die Einhaltung von Art. 28 DSGVO kontrolliert, hängt vom Sitz des Verantwortlichen ab. Für Unternehmen, Vereine und Freiberufler sind nach § 40 BDSG die Aufsichtsbehörden der Länder zuständig, für Bundesbehörden und, nach dem TDDDG, für Telekommunikationsanbieter der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit. Landesbehörden und Kommunen unterliegen zusätzlich den jeweiligen Landesdatenschutzgesetzen.

Bayern ist das einzige Land mit getrennter Aufsicht. Das Bayerische Landesamt für Datenschutzaufsicht in Ansbach kontrolliert den nicht-öffentlichen Bereich, der Bayerische Landesbeauftragte für den Datenschutz die öffentlichen Stellen. Das Landesamt hat bereits im Januar 2020 eine Auslegungshilfe veröffentlicht, nach der mit Steuerberatern auch für die Lohnbuchhaltung kein AVV zu schließen ist. Die übrigen Aufsichtsbehörden folgen dieser Linie, die § 11 Abs. 2 StBerG inzwischen bundesweit gesetzlich absichert.

Krankenhäuser, Kitas und Pflegedienste in Trägerschaft von Caritas oder Diakonie bewegen sich in einer eigenen Rechtswelt. Sie unterliegen kirchlichem Datenschutzrecht und kirchlichen Aufsichtsstellen, was Art. 91 DSGVO ausdrücklich erlaubt. Für katholische Träger regelt § 29 KDG die Verarbeitung im Auftrag, für evangelische § 30 DSG-EKD. Inhaltlich liegen beide Normen nah an Art. 28, der Vertrag sollte aber auf das jeweils einschlägige Kirchengesetz verweisen.

Strenger wird es im Sozialrecht. Sozialversicherungsträger, Jobcenter und andere Stellen nach § 35 SGB I, die Sozialdaten an einen Auftragsverarbeiter geben, müssen die Beauftragung nach § 80 Abs. 1 SGB X vorab ihrer Rechts- oder Fachaufsichtsbehörde anzeigen. Eine Verarbeitung von Sozialdaten in Drittstaaten ist nach § 80 Abs. 2 SGB X nur auf Grundlage eines Angemessenheitsbeschlusses erlaubt; Standardvertragsklauseln reichen hier nicht. Berufsgeheimnisträger wie Ärzte und Rechtsanwälte beachten schließlich § 203 Abs. 3 und 4 StGB: Der Dienstleister ist zur Verschwiegenheit zu verpflichten, und für Kanzleien verlangt § 43e BRAO einen Vertrag in Textform.

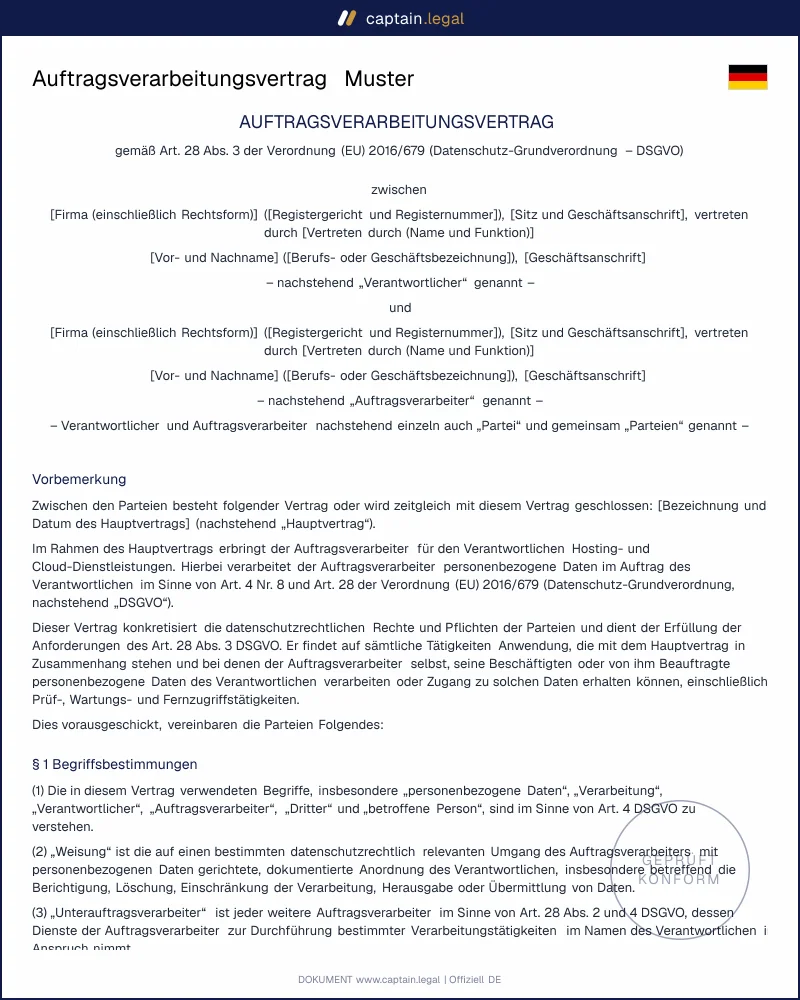
So füllen Sie den Auftragsverarbeitungsvertrag aus

Sie beginnen mit den Vertragsparteien und klären dabei die Rollen: Wer gibt die Daten heraus, wer verarbeitet sie weisungsgebunden? Steuerberater und Anwälte gehören, wie oben gezeigt, nicht in diesen Vertrag. Anschließend beschreiben Sie die Leistung, auf die sich der Vertrag bezieht, etwa den Hostingvertrag oder den Supportvertrag, und wählen Datenarten sowie Kategorien betroffener Personen aus. Der Fragebogen führt Sie dann durch die TOM: Verschlüsselung, Rechtekonzept, Backup, Protokollierung und Serverstandort. Im nächsten Schritt tragen Sie die Unterauftragsverarbeiter mit Name, Sitz und Leistung ein und legen fest, wie lange Sie einer Änderung widersprechen können. Zum Schluss bestimmen Sie die Meldefrist für Datenpannen, die Ankündigungsfrist für Kontrollen und die Modalitäten der Löschung. Das fertige Dokument laden Sie als Word-Datei zur Abstimmung mit dem Vertragspartner und als PDF zur Unterschrift herunter. Haben Sie einen Datenschutzbeauftragten bestellt, lassen Sie ihn die Anlagen vor der Unterschrift prüfen. Unterschreiben Sie, bevor der Dienstleister den ersten Datensatz erhält, nicht erst nach Projektstart.

Häufige Fehler in der Praxis

Der Klassiker ist die falsche Einordnung des Partners. Unternehmen schicken ihrem Steuerberater einen AVV und schließen mit dem IT-Dienstleister, der seit Jahren per Fernwartung auf die Kundendatenbank zugreift, gar keinen. Fast ebenso häufig ist eine TOM-Anlage aus Textbausteinen, in der lediglich steht, eine Firewall sei vorhanden, ohne dass jemand Verschlüsselung, Rollenkonzept oder Wiederherstellungstests beschreibt. Aufsichtsbehörden lesen genau diese Anlage zuerst. Ein dritter Fehler betrifft die Liste der Unterauftragsverarbeiter: Sie wird beim Abschluss gepflegt und danach nie wieder, sodass Rechenzentren in Drittstaaten unbemerkt in die Kette rutschen.

Viele Verantwortliche akzeptieren außerdem den Standard-AVV großer Plattformen ungeprüft. Das ist nicht per se falsch, doch Sie müssen nach Art. 28 Abs. 1 DSGVO dokumentieren, warum der Anbieter hinreichende Garantien bietet, und Ihre Kontrollrechte dürfen nicht leerlaufen. Ebenso oft endet ein Dienstleistungsvertrag, ohne dass jemand die Löschbestätigung anfordert; die Daten liegen dann jahrelang bei einem Anbieter, mit dem keine Vertragsbeziehung mehr besteht. Spätestens nach einem Bußgeld prüfen Gesellschafter, ob die Geschäftsleitung ihre Organisationspflichten nach § 43 GmbHG verletzt hat. Wer die Zuständigkeit für den Datenschutz im Geschäftsführer-Anstellungsvertrag der GmbH klar zuweist und ein vollständiges AVV-Register führt, steht in dieser Prüfung deutlich besser da.

Wichtige Punkte zum Merken

Vor Datenzugriff

Der AVV muss vorher stehen

Ein Auftragsverarbeitungsvertrag gehört unterschrieben oder elektronisch vereinbart, bevor der Dienstleister erstmals Kunden-, Beschäftigten- oder Mitgliederdaten erhält. Das folgt aus Art. 28 Abs. 3 DSGVO. Typische Fälle sind Hosting, Cloud-Software, CRM, ausgelagerte Lohnabrechnung oder IT-Support mit Fernzugriff. Ohne Vertrag fehlt die datenschutzrechtliche Klammer für die Weitergabe.

Rolle klären

Nicht jeder Dienstleister ist Auftragsverarbeiter

Der AVV passt nur, wenn der Dienstleister personenbezogene Daten weisungsgebunden für Ihr Unternehmen verarbeitet. Entscheiden beide Seiten über Zwecke, geht es eher um gemeinsame Verantwortlichkeit nach Art. 26 DSGVO. Erbringt ein Partner eine eigene Fachleistung, etwa Rechtsanwalt, Wirtschaftsprüfer oder Steuerberater nach § 11 Abs. 2 StBerG, handelt er regelmäßig als eigener Verantwortlicher.

Pflichtenpaket

TOM, Unterauftragnehmer und Kontrollen gehören hinein

Art. 28 Abs. 3 DSGVO verlangt klare Angaben zu Gegenstand, Dauer, Zweck, Datenarten, betroffenen Personen und den Pflichten des Auftragsverarbeiters. Dazu zählen Weisungsbindung, Sicherheit nach Art. 32 DSGVO, Löschung oder Rückgabe, Unterauftragsverarbeiter und Kontrollrechte. Fehlt ein wirksamer AVV, verstoßen beide Parteien gegen Art. 28; der Bußgeldrahmen richtet sich nach Art. 83 Abs. 4 lit. a DSGVO.

Häufig gestellte Fragen

Der Vertrag ist voll wirksam, auch ohne Unterschrift auf Papier. Art. 28 Abs. 9 DSGVO lässt ausdrücklich ein elektronisches Format genügen, sodass eine elektronische Signatur, eine dokumentierte Bestätigung im Kundenportal oder ein beidseitig signiertes PDF ausreicht. Entscheidend ist der Nachweis: Sie müssen der Aufsichtsbehörde jederzeit belegen können, mit welchem Inhalt und zu welchem Zeitpunkt der Auftragsverarbeitungsvertrag geschlossen wurde. Bewahren Sie deshalb die unterzeichnete Fassung mitsamt Anlagen auf. Inhaltlich trägt die Vorlage, weil sie sämtliche Pflichtangaben nach Art. 28 Abs. 3 DSGVO abdeckt.

In der Regel nicht. Nach § 11 Abs. 2 StBerG sind Steuerberater bei der Verarbeitung sämtlicher Mandantendaten eigene Verantwortliche, auch wenn sie nur die Lohnbuchhaltung übernehmen. Ein AVV würde sie Weisungen unterwerfen, die mit ihrer berufsrechtlichen Unabhängigkeit kollidieren. Anders liegt es bei Rechenzentren und bei selbständigen Lohnbuchhaltern nach § 6 Nr. 4 StBerG, für die diese Ausnahme nicht gilt: Arbeiten sie nach Ihren Vorgaben, ist der Vertrag Pflicht. Den Steuerberater nennen Sie gegenüber Ihren Beschäftigten als Empfänger in der Datenschutzinformation nach Art. 13 DSGVO.

Sie erhalten den fertigen Vertrag als bearbeitbare Word-Datei und als PDF, unmittelbar nach dem Ausfüllen. Die Word-Fassung ist für die Verhandlung gedacht, denn größere Dienstleister schicken häufig Änderungswünsche zu Haftung oder Kontrollfristen zurück. Das PDF dient der Unterschrift und der Ablage im Datenschutzmanagement. TOM-Beschreibung und Liste der Unterauftragsverarbeiter sind Bestandteil des Vertrags und gehören immer zu ihm. Ergänzende Verträge für Personal, Gründung und Verwaltung finden Sie im Gesamtkatalog unserer Rechtsdokumente.

Art. 33 Abs. 2 DSGVO verlangt eine Meldung ohne schuldhaftes Zögern, nennt aber keine Stundenzahl. Weil Sie als Verantwortlicher selbst nur 72 Stunden ab Kenntnis haben, um die Aufsichtsbehörde zu informieren, sollte der Auftragsverarbeitungsvertrag eine konkrete Frist festlegen. Bewährt haben sich 24 bis 48 Stunden, bei sensiblen Daten eher die kürzere Variante. Die Meldung des Dienstleisters sollte bereits die Mindestangaben nach Art. 33 Abs. 3 DSGVO enthalten, soweit sie bekannt sind: Art der Verletzung, betroffene Datensätze, wahrscheinliche Folgen und ergriffene Maßnahmen.

Grundsätzlich schon, wenn eine Garantie nach Kapitel V der DSGVO greift. Ist der Anbieter unter dem EU-US Data Privacy Framework zertifiziert, stützt sich die Übermittlung auf den Durchführungsbeschluss (EU) 2023/1795, den das Gericht der EU im September 2025 bestätigt hat; ein Rechtsmittel beim EuGH ist allerdings anhängig. Halten Sie deshalb Standardvertragsklauseln nach dem Durchführungsbeschluss (EU) 2021/914 als Rückfallebene bereit. Prüfen Sie dabei auch die Unterauftragsverarbeiter, denn viele europäische Anbieter nutzen US-Rechenzentren irgendwo in der Kette.

Vom ersten Tag an, an dem ein Dienstleister personenbezogene Daten für sie verarbeitet. Das ist früher, als viele Gründer denken: Website-Hosting, E-Mail-Postfach in der Cloud und Buchhaltungssoftware laufen meist schon vor dem ersten Umsatz. Eine Schonfrist für junge Unternehmen oder eine Kleinbetriebsgrenze kennt Art. 28 DSGVO nicht. Sinnvoll ist es, die Frage gleich bei den Gründungsdokumenten für GmbH, UG und GbR mitzudenken und eine Übersicht der Dienstleister anzulegen, die später in das Verzeichnis der Verarbeitungstätigkeiten nach Art. 30 DSGVO einfließt.

4.7/5

19 verifizierte Bewertungen · 50 000+ Downloads

AVV fehlt? Bußgeld vermeiden mit rechtssicherem Muster
  • Sofortzugriff auf das Dokument
  • PDF- und Word-Download
  • Konform mit der Gesetzgebung 2026
  • Von Juristen geprüft
Vorlage ausfüllen
Sichere Zahlung
Aktualisiert am 19. Oktober 2026

Das könnte Sie auch interessieren

Arbeitsbescheinigung Muster
Aufhebungsvertrag Muster